Lenovo ThinkPlus FU100 อุปกรณ์ USB สแกนลายนิ้วมือที่วางจำหน่ายโดยอ้างว่าปกป้องข้อมูลด้วยการเข้ารหัส AES-256 กลับถูกนักวิจัยด้านความปลอดภัยพบว่า ภายในเป็นเพียงการ์ด SD ที่ไม่ได้เข้ารหัสข้อมูลจริง ขณะที่การตรวจสอบต่อยอดโดยใช้ AI ยังพบช่องโหว่ลักษณะ Backdoor และกุญแจเข้ารหัสที่ฝังไว้ตายตัวในอุปกรณ์จัดเก็บข้อมูล USB จากผู้ผลิตรายอื่นด้วย
USB สแกนนิ้วของ Lenovo ไม่ได้เข้ารหัสข้อมูลจริง
จากการตรวจสอบของ Xusheng Li นักวิจัยด้านความปลอดภัย พบว่า Lenovo ThinkPlus FU100 ซึ่งโฆษณาความสามารถด้านการรักษาความปลอดภัยด้วยการเข้ารหัส AES-256 มีโครงสร้างภายในที่แตกต่างจากสิ่งที่ผู้ใช้อาจคาดหวัง
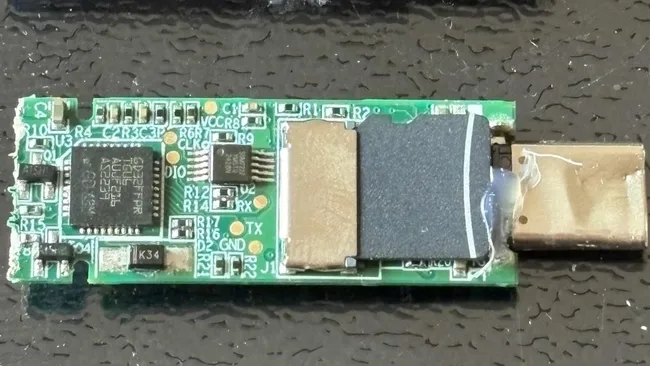
เมื่อเปิดตัวอุปกรณ์ออกตรวจสอบ พบการ์ด microSD เสียบอยู่ภายในใกล้กับขั้วต่อ USB-C โดยตัวอ่านลายนิ้วมือทำหน้าที่เพียงอนุญาตให้เชื่อมต่อ USB ได้เท่านั้น ไม่ได้เข้ารหัสข้อมูลที่จัดเก็บอยู่บนการ์ดตามที่ผู้ใช้อาจเข้าใจจากคำโฆษณา
กล่าวคือ แม้จะมีระบบสแกนลายนิ้วมือสำหรับควบคุมการเข้าถึง แต่กลไกดังกล่าวไม่ได้หมายความว่าข้อมูลภายในจะถูกเข้ารหัสอย่างปลอดภัย หากสามารถถอดการ์ดออกมาอ่านด้วยอุปกรณ์อื่นได้ ข้อมูลก็อาจเข้าถึงได้โดยไม่ต้องผ่านระบบสแกนลายนิ้วมือของตัว USB
ใช้ AI ช่วยตรวจสอบ พบช่องโหว่ใน USB จากหลายแบรนด์
ประเด็นไม่ได้จบแค่ Lenovo เพราะ Xusheng Li ยังใช้ OpenAI Codex ซึ่งเป็นเครื่องมือ AI สำหรับช่วยเขียนโปรแกรมและวิเคราะห์โค้ด ร่วมกับเครื่องมือ Reverse Engineering หรือการย้อนวิเคราะห์ซอฟต์แวร์ เพื่อทดสอบระบบป้องกันข้อมูลของผลิตภัณฑ์อื่น ๆ ด้วย ผลการตรวจสอบพบจุดอ่อนหลายรูปแบบ
ตัวอย่างช่องโหว่ที่พบ ได้แก่
-
Netac: เครื่องมือป้องกันข้อมูลมีคีย์เข้ารหัสที่กำหนดตายตัวไว้ในโปรแกรม และยังเขียนรหัสผ่านของผู้ใช้ลงในบันทึกการทำงาน ทำให้มีโอกาสถูกดึงข้อมูลลับออกมาได้ โดย AI ช่วยค้นพบจุดอ่อนหลักภายในเวลาประมาณ 7 นาที
-
Nexcopy: ซอฟต์แวร์ Copy Secure มีคีย์ที่สามารถปลดล็อกได้ผ่านใบรับรองที่ฝังอยู่ในแอปพลิเคชัน โดยใช้เวลาวิเคราะห์ประมาณ 10 นาที
-
KakaSoft: ระบบ USB Copy Protection มีรหัสผ่านภายในที่โปรแกรมสร้างขึ้นเอง ซึ่งสามารถย้อนวิเคราะห์เพื่อถอดรหัสไฟล์ทดสอบได้โดยไม่ต้องใช้รหัสผ่านของผู้ใช้ ใช้เวลาประมาณ 26 นาที
-
SecZure: อุปกรณ์ YutianDun พบว่ามีบัญชีซ่อนอยู่ 2 บัญชี พร้อมรหัสผ่านที่ไม่ควรเปิดให้เข้าถึงได้ตามปกติ โดยบัญชีหนึ่งใช้รหัสผ่าน
123456และอีกบัญชีใช้รหัสผ่านSECZURE.COM
อย่างไรก็ตาม การค้นพบ Backdoor หรือบัญชีลับ ไม่ได้เป็นหลักฐานยืนยันว่าผู้ผลิตตั้งใจสร้างช่องทางไว้เพื่อโจมตีผู้ใช้เสมอไป แต่สะท้อนให้เห็นว่ากลไกควบคุมการเข้าถึงอาจมีจุดอ่อนที่ทำให้บุคคลอื่นเข้าถึงข้อมูลได้
Lenovo ออกแนวทางแก้ไขแล้ว แต่ผู้ใช้ต้องติดต่อศูนย์บริการ
Lenovo ได้เผยแพร่ประกาศความปลอดภัย LEN-210545 เมื่อวันที่ 14 มกราคม 2026 โดยจัดระดับความรุนแรงไว้ที่ระดับสูง และระบุผลิตภัณฑ์ที่ได้รับผลกระทบ ได้แก่ ThinkPlus FU100, FU200, TU800 และ SSD ภายนอก TSD303
แนวทางแก้ไขที่บริษัทแจ้งไว้คือ ให้ผู้ใช้ติดต่อฝ่ายบริการในจีนเพื่อขอเปลี่ยนอุปกรณ์หรืออัปเกรดเฟิร์มแวร์ ณ สถานที่ โดย Lenovo แนะนำให้สำรองข้อมูลและลบข้อมูลในอุปกรณ์ให้หมดก่อนส่งกลับไปดำเนินการ
สำหรับผู้ใช้ทั่วไป ข่าวนี้เป็นเครื่องเตือนใจว่า การมีระบบสแกนลายนิ้วมือหรือการระบุว่าใช้ AES-256 ไม่ได้ยืนยันด้วยตัวมันเองว่าข้อมูลจะปลอดภัยจริง เพราะความปลอดภัยขึ้นอยู่กับการออกแบบระบบทั้งหมด ตั้งแต่การจัดเก็บข้อมูล การจัดการกุญแจเข้ารหัส ไปจนถึงการตรวจสอบสิทธิ์
อีกประเด็นที่น่าสนใจคือ AI ช่วยให้นักวิจัยตรวจสอบซอฟต์แวร์ที่ซับซ้อนได้รวดเร็วขึ้น แต่เครื่องมือเดียวกันก็อาจถูกนำไปใช้ค้นหาจุดอ่อนเพื่อโจมตีได้เช่นกัน การตรวจสอบโดยผู้เชี่ยวชาญและการแก้ไขช่องโหว่จากผู้ผลิตจึงยังมีความสำคัญอย่างมาก