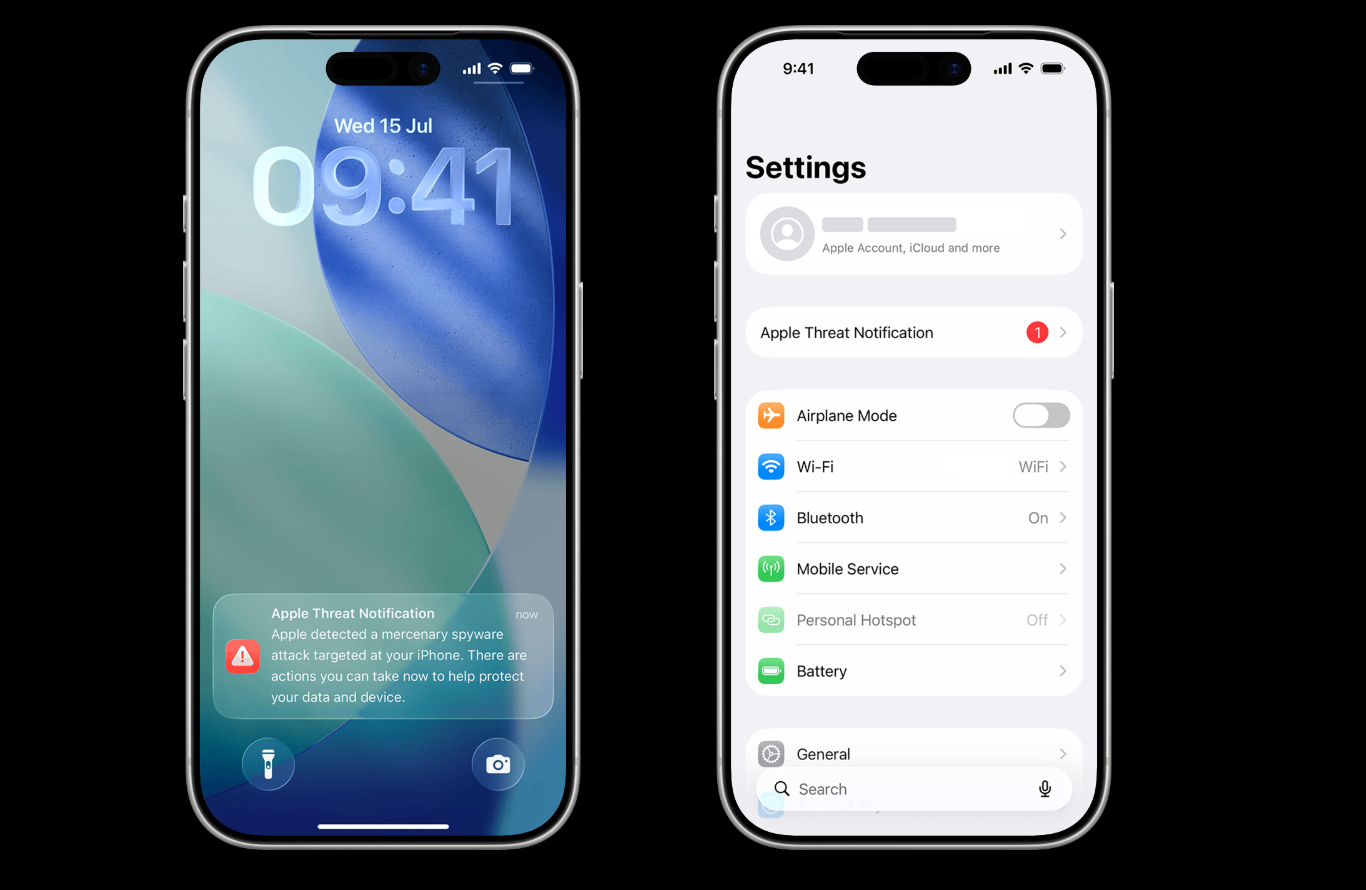
Apple ส่งการแจ้งเตือนภัยคุกคามระดับสูง (High-Priority Threat Notifications) ถึงผู้ใช้ iPhone ใน 110 ประเทศทั่วโลก หลังตรวจพบว่าบุคคลเหล่านี้อาจตกเป็นเป้าหมายของการโจมตีด้วยสปายแวร์รับจ้าง (Mercenary Spyware) ซึ่งเป็นการโจมตีทางไซเบอร์ขั้นสูงที่มุ่งเจาะข้อมูลเฉพาะบุคคล โดยกลุ่มเป้าหมายอาจรวมถึงนักข่าว นักเคลื่อนไหว นักการเมือง และนักการทูต
เหตุการณ์ครั้งนี้เริ่มเป็นที่เปิดเผยเมื่อวันที่ 30 ตุลาคม 2026 หลัง Costin Raiu นักวิจัยด้านความปลอดภัยไซเบอร์ ออกมาแจ้งผ่าน X ว่ามีผู้ใช้ iPhone ในหลายประเทศได้รับการแจ้งเตือนจาก Apple โดยในช่วงแรกพบว่ามีผู้ใช้ใน 99 ประเทศได้รับคำเตือน รวมถึงนักข่าวและผู้สร้างภาพยนตร์สารคดีที่มีชื่อเสียงหลายราย
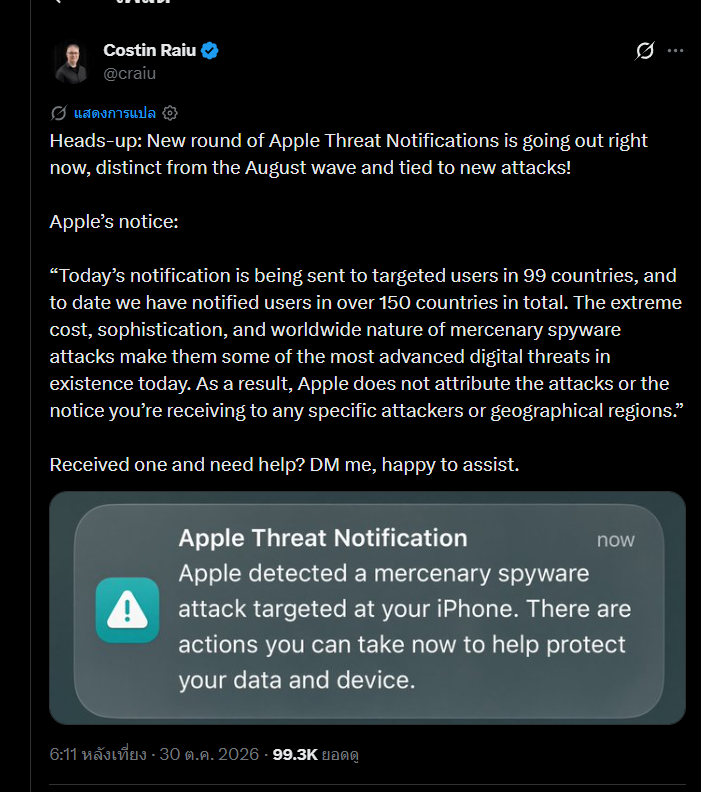
Costin Raiu ยังระบุด้วยว่าเหตุการณ์ดังกล่าวเป็นการโจมตีระลอกใหม่ ซึ่งไม่เกี่ยวข้องกับเหตุการณ์ก่อนหน้านี้ที่ Apple เคยแจ้งเตือนเมื่อเดือนสิงหาคมที่ผ่านมา
ต่อมาในวันที่ 31 ตุลาคม Apple ยืนยันว่าได้ส่งการแจ้งเตือนภัยคุกคามที่มีความเชื่อมั่นสูงไปยังผู้ใช้บางรายใน 110 ประเทศทั่วโลก เพื่อเตือนว่าพวกเขาอาจตกเป็นเป้าหมายของสปายแวร์รับจ้าง
อย่างไรก็ตาม Apple ยังไม่ได้เปิดเผยรายละเอียดว่ามีการใช้วิธีใด หรือช่องโหว่ใดในการเจาะระบบ รวมถึงยังไม่มีการยืนยันว่ามีอุปกรณ์หรือบัญชีผู้ใช้รายใดถูกเจาะระบบสำเร็จแล้ว
ในบทความนี้
ไม่ใช่การโจมตีแบบสุ่ม แต่เป็นการเจาะจงเป้าหมาย
Apple ยืนยันว่าการโจมตีลักษณะนี้ไม่ใช่การหลอกลวงแบบฟิชชิง (Phishing) ที่ส่งข้อความไปหาผู้ใช้จำนวนมาก แต่เป็นความพยายามโจมตีที่เจาะจงบุคคล เพื่อเข้าถึงและดึงข้อมูลออกจากอุปกรณ์ของเป้าหมายโดยเฉพาะ มีความเกี่ยวพันกับบุคคลของภาครัฐ โดยหนึ่งในตัวอย่าง ที่ Apple เจาะจงถึงก็คือ Pegasus จาก NSO Group
กลุ่มที่มีความเสี่ยงมักเป็นบุคคลที่มีข้อมูลสำคัญหรือมีบทบาทในสังคม เช่น นักข่าว นักเคลื่อนไหว นักการเมือง และนักการทูต ซึ่งอาจมีข้อมูลที่ผู้โจมตีต้องการเข้าถึง
สิ่งที่ทำให้การโจมตีประเภทนี้น่ากังวลคือความสามารถในการใช้ช่องโหว่แบบ Zero-Click Exploit ซึ่งเป็นเทคนิคที่สามารถเจาะอุปกรณ์ได้โดยไม่จำเป็นต้องให้เจ้าของเครื่องกดลิงก์ เปิดไฟล์ หรือดาวน์โหลดแอปพลิเคชันใด ๆ
หากการโจมตีประสบความสำเร็จ ผู้โจมตีอาจเข้าถึงข้อมูลภายในอุปกรณ์ได้อย่างลึกซึ้ง ไม่ว่าจะเป็น
-
ประวัติการโทร
-
ข้อความส่วนตัว
-
รายชื่อผู้ติดต่อ
-
ข้อมูลตำแหน่งที่ตั้ง
-
รูปภาพและไฟล์สื่อต่าง ๆ
นั่นหมายความว่าเจ้าของเครื่องอาจไม่รู้ตัวเลยว่ากำลังถูกสอดแนม แม้จะไม่ได้คลิกลิงก์แปลกปลอมหรือดาวน์โหลดไฟล์ที่น่าสงสัยก็ตาม
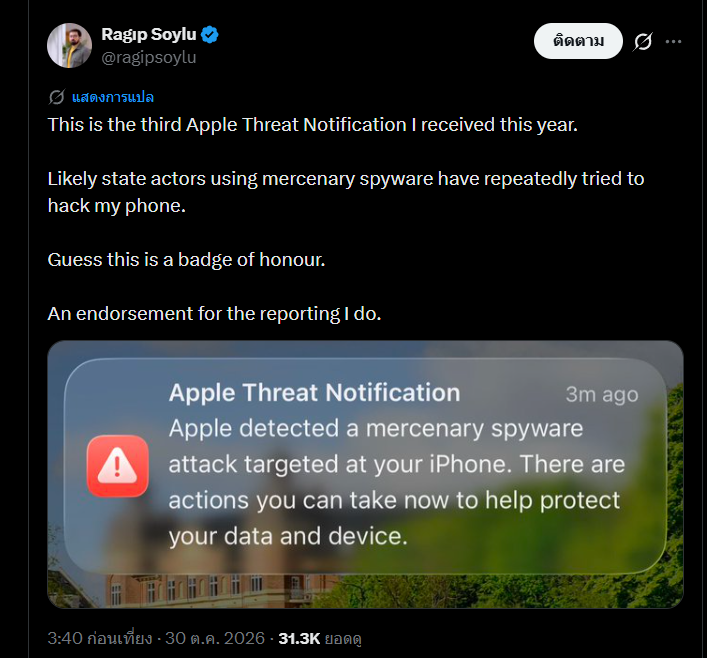
สปายแวร์รับจ้างมีต้นทุนสูง และตรวจจับได้ยาก
Apple อธิบายว่าการโจมตีด้วยสปายแวร์รับจ้างและช่องโหว่ Zero-Click มีต้นทุนในการพัฒนาสูงมาก โดยอาจต้องใช้เงินหลายล้านดอลลาร์ เนื่องจากต้องอาศัยความเชี่ยวชาญทางเทคนิคและทรัพยากรจำนวนมาก
ด้วยต้นทุนและความซับซ้อนดังกล่าว ทำให้มีเพียงกลุ่มปฏิบัติการที่ได้รับการสนับสนุนด้านเงินทุนอย่างมหาศาลเท่านั้น ที่สามารถพัฒนาและนำเครื่องมือเหล่านี้มาใช้งานได้อย่างมีประสิทธิภาพ
อีกหนึ่งปัญหาคือการโจมตีลักษณะนี้มักมีอายุการใช้งานสั้น ทำให้การตรวจจับและป้องกันทำได้ยาก Apple จึงต้องอาศัยข้อมูลข่าวกรองด้านภัยคุกคาม (Threat Intelligence) ภายในบริษัท เพื่อวิเคราะห์รูปแบบและติดตามพฤติกรรมของผู้โจมตี
บริษัทระบุด้วยว่าไม่ได้เปิดเผยรายละเอียดทางเทคนิคเกี่ยวกับวิธีการตรวจจับทั้งหมด เพราะอาจทำให้ผู้โจมตีเรียนรู้วิธีหลบเลี่ยงระบบรักษาความปลอดภัยและมาตรการแก้ไขของ Apple ได้
Apple แนะนำเปิด Lockdown Mode ป้องกันการโจมตีขั้นสูง
สำหรับผู้ใช้ที่มีความเสี่ยงว่าจะตกเป็นเป้าหมายของการโจมตีทางไซเบอร์ Apple แนะนำให้เปิดใช้งาน Lockdown Mode ซึ่งเป็นโหมดความปลอดภัยพิเศษที่ออกแบบมาเพื่อป้องกันภัยคุกคามทางไซเบอร์ที่มีความซับซ้อนสูง โดยจะจำกัดฟังก์ชันและความสามารถบางอย่างของ iPhone ที่อาจถูกนำมาใช้เป็นช่องทางในการโจมตี
ผู้ใช้สามารถเปิดใช้งานได้ที่
Settings > Privacy & Security > Lockdown Mode
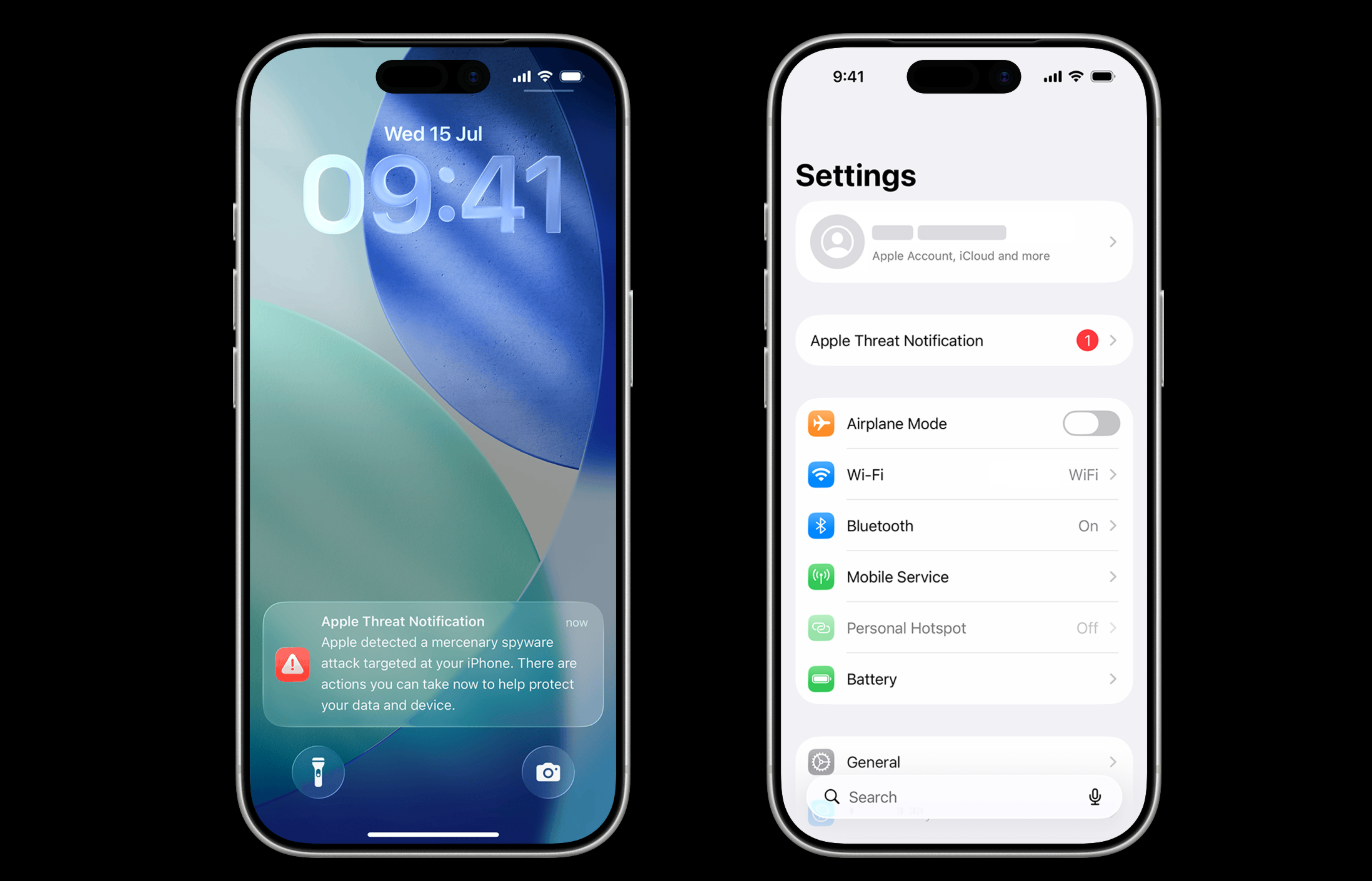
นอกจากนี้ Apple ยังแนะนำให้ติดตั้งระบบปฏิบัติการเวอร์ชันล่าสุดอยู่เสมอ เพื่อให้ได้รับการอัปเดตด้านความปลอดภัยและแพตช์แก้ไขช่องโหว่ที่เพิ่งค้นพบ
ทั้งนี้ การได้รับการแจ้งเตือนจาก Apple ไม่ได้หมายความว่าอุปกรณ์ถูกเจาะระบบหรือข้อมูลถูกขโมยไปแล้ว แต่เป็นการแจ้งให้ทราบว่า Apple ตรวจพบความพยายามโจมตีที่มีความน่าเชื่อถือสูง ซึ่งอาจมุ่งเป้ามายังผู้ใช้รายนั้นโดยเฉพาะ
เหตุการณ์ครั้งนี้สะท้อนให้เห็นถึงความซับซ้อนของภัยคุกคามทางไซเบอร์ในปัจจุบัน โดยเฉพาะการโจมตีที่ไม่จำเป็นต้องอาศัยความผิดพลาดจากผู้ใช้อย่างการกดลิงก์หรือดาวน์โหลดไฟล์ ทำให้การรักษาความปลอดภัยของสมาร์ตโฟนต้องอาศัยทั้งการอัปเดตซอฟต์แวร์และระบบป้องกันภัยคุกคามที่พัฒนาอย่างต่อเนื่อง