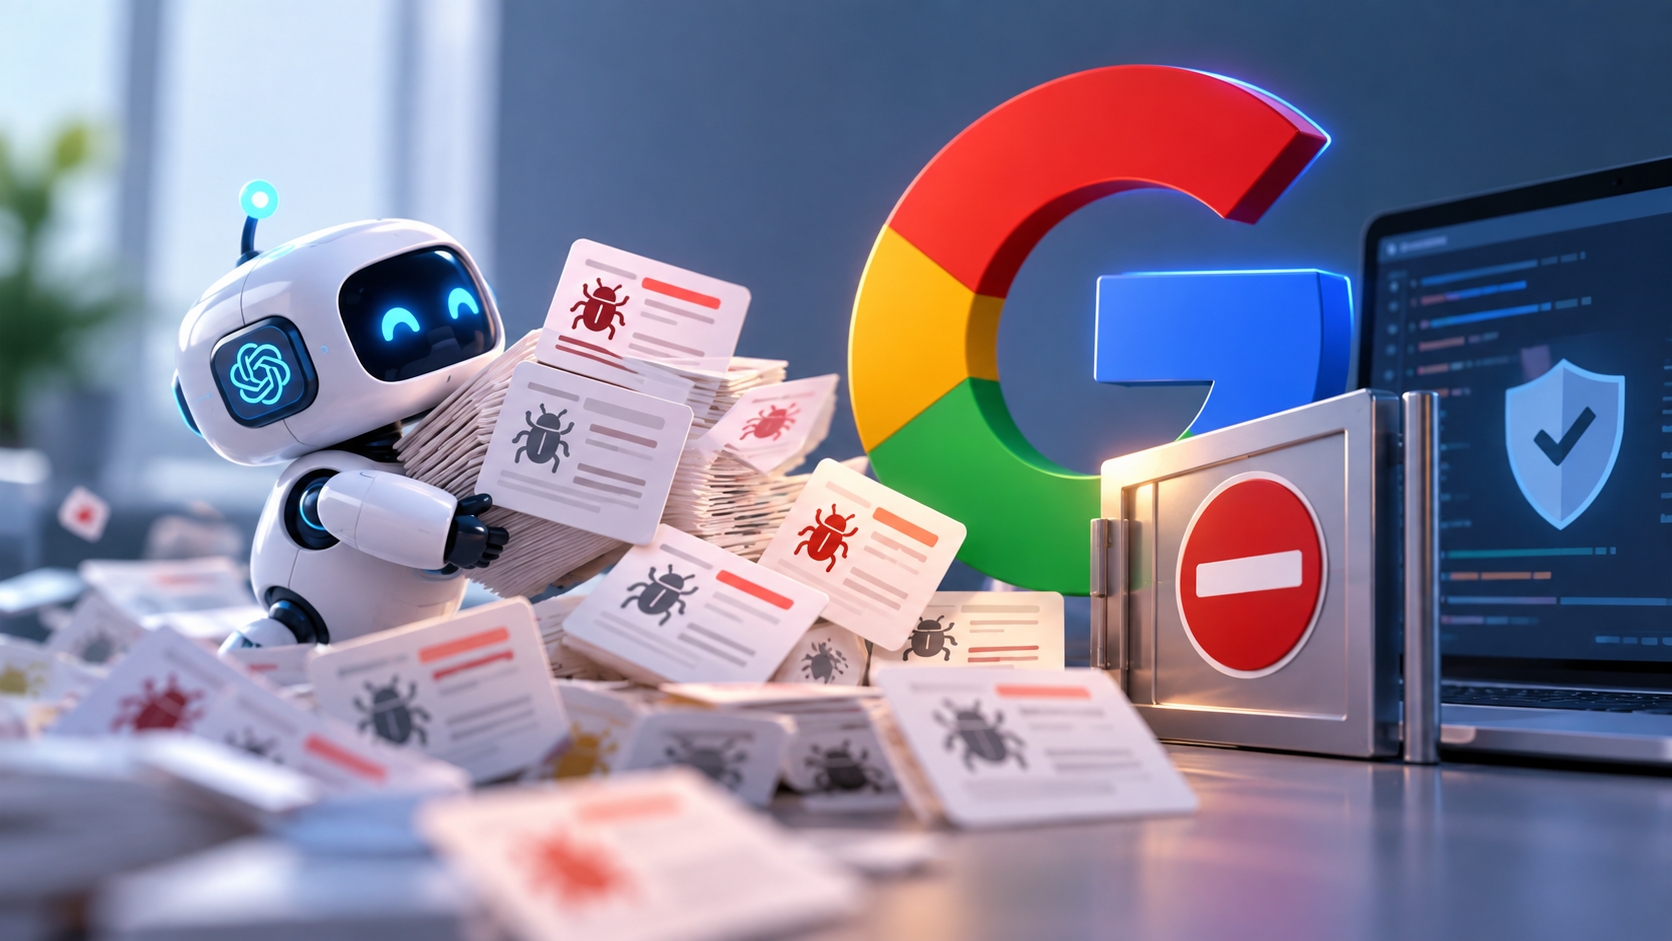
Google ประกาศสั่งระงับการรับรายงานช่องโหว่ความปลอดภัยในโครงการ Open Source Software Vulnerability Reward Program (OSS VRP) เป็นการชั่วคราวอย่างไม่มีกำหนดเมื่อวันที่ 3 ตุลาคม 2026 และคาดว่าจะต้องปิดปรับปรุงยาวไปจนถึงไตรมาสแรกของปี 2027 หลังทีมวิศวกรความปลอดภัยต้องเผชิญกับคลื่นรายงานขยะที่สร้างด้วยปัญญาประดิษฐ์ (AI Slop Submissions) ทะลักเข้าสู่ระบบจนไม่สามารถคัดกรองช่องโหว่จริงได้
ปัญหารายงานจากโมเดล AI ไร้คุณภาพ
โครงการ OSS VRP เป็นระบบมอบเงินรางวัลแก่แฮกเกอร์สายขาวที่ค้นพบช่องโหว่ในโปรเจกต์โอเพนซอร์สของ Google แต่การแพร่หลายของโมเดลภาษาขนาดใหญ่ (LLMs) ทำให้มีผู้ใช้งานจำนวนมากนำสคริปต์อัตโนมัติมาสั่งให้ AI สแกนโค้ดและส่งรายงานเข้ามานับหมื่นฉบับ ซึ่งส่วนใหญ่เป็นรายงานเท็จ รายงานที่ไม่สามารถโจมตีได้จริง หรือเป็นเพียง “ภาพหลอน (Hallucinations)” ของโมเดล AI ที่แต่งโค้ดขึ้นมาเอง
วิศวกรต้องเสียเวลาตรวจโค้ดปลอม แทนที่จะได้ซ่อมระบบจริง
Google ระบุว่า การไหลบ่าของรายงานขยะเหล่านี้ทำให้วิศวกรผู้ดูแลระบบต้องเสียเวลาทำงานหลายร้อยชั่วโมงไปกับการตรวจสอบรายงานที่ไม่มีสาระ ส่งผลกระทบต่อการแก้ไขช่องโหว่ระดับวิกฤตที่ส่งเข้ามาจากนักวิจัยตัวจริง โดยก่อนหน้านี้ทั้งชุมชนนักพัฒนา Linux และ Intel ก็เคยประสบปัญหาคลื่นสแปม AI ถล่มโครงการ Bug Bounty ในลักษณะเดียวกันนี้มาแล้ว
Google จะปิดรับรายงานข้อบกพร่องในระดับผลิตภัณฑ์ของโอเพนซอร์สไปจนถึงต้นปี 2027 เพื่อปรับโครงสร้างเกณฑ์การรับข้อมูลและวางระบบคัดกรองอัตโนมัติ เหตุการณ์นี้สะท้อนด้านมืดของการนำ AI มาใช้ในวงการความปลอดภัยไซเบอร์โดยไร้ความรับผิดชอบ
-
ที่มาของข่าว: Tom’s Hardware